La Capital
El Tribunal de Cuentas pide a Soria una «estrategia» para mejorar la ciberseguridad
El informe pone el acento en la necesidad de cubrir las plazas marcadas en al RPT del Ayuntamiento y la renovación de equipos y programas para evitar su «obsolescencia»
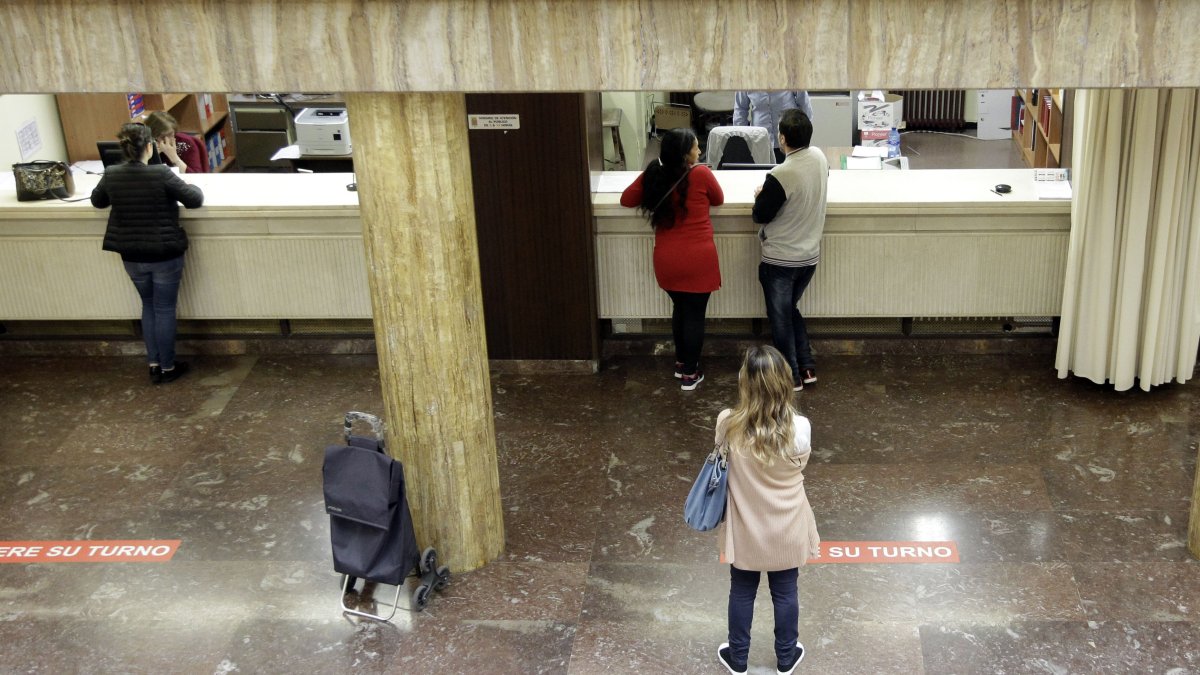
Patio de columnas del Ayuntamiento de Soria.
El Tribunal de Cuentas detectó varias incidencias en su análisis sobre la ciberseguridad del Ayuntamiento de Soria y el informe completo establece una decena de recomendaciones para la capital de cara a cumplir con las normas y solventar problemas técnicos. Las recomendaciones abarcan varios cambios, las más importantes enfocadas a cubrir las plazas del personal vinculadas al entorno de Tecnologías de la Información y también a evitar la obsolescencia tanto de los ordenadores como de los programas que se utilizan para las tareas municipales.

Las recomendaciones se dividen en cuestiones generales y cuestiones específicas para determinadas áreas. En total, son 11 aspectos que el Ayuntamiento debería mejorar. Desde el Consejo ya destacaron que «la entidad obtiene un nivel 2 de madurez, con un índice de cumplimiento global de los controles del 61%, lo que significa que se halla a 19 puntos para alcanzar un nivel 3, que implica un proceso bien definido y estandarizado».
Cuentas recomienda al Ayuntamiento que «promueva un compromiso firme con el cumplimiento de la normativa» y para ello pide una «estrategia a largo plazo». Dentro de esa planificación deberían abordarse entre otras cuestiones dar una solución «a alguna de las plazas de la plantilla relevantes que conforman el Entorno de Tecnologías de Información con el fin de solventar aquellos aspectos técnicos que precisan de mejoras». También se pide «dotar de los recursos necesarios al servicio de Sistemas y Tecnologías, poniendo énfasis en regularizar situaciones de puestos especialmente relevantes. Por último, ahonda en la importancia de hacer «auditorías o evaluaciones».
En áreas más específicas hay varias peticiones. Sobre el «entorno tecnológico» se puede que se impulsen las «acciones necesarias» para «dotar adecuadamente los puestos contemplados en la relación de puestos de trabajo». Asimismo, se incide en que el responsable de seguridad que se ha definido en la política de seguridad «debe garantizar que existe una documentación suficiente en el entorno de Tecnologías de la Información del Ayuntamiento para asegurar el conocimiento sobre los sistemas está disponible».
Uno de los puntos más importantes es que desde Cuentas se requiere el impulso de una «planificación a largo plazo» para conocer las necesidades de «renovación tecnológica para evitar la obsolescencia tanto del hardware –ordenadores, memorias– y software –programas– sin soporte del fabricante, asegurando una dotación presupuestaria adecuada».
El Tribunal de Cuentas también expresa que «el responsable de seguridad debe participar juntamente con el responsable del sistema, en las decisiones que conllevan el empleo de herramientas automatizadas para la detección de vulnerabilidades». De la misma forma se pide impulsar la inclusión en los procesos de contratación de los servicios informáticos de «cláusulas que permitan realizar un control de cómo se llevan a cabo los servicios y el uso y control de los privilegios de administración de acuerdo con lo especificado en el Esquema Nacional de Seguridad».
Par la seguridad de datos y sistema indica que «el responsable de seguridad debe impulsar de forma inmediata las acciones necesarias para que se firme por parte del Ayuntamiento un instrumento jurídico en el que se detallen las obligaciones de las partes, el régimen aplicable y el procedimiento de actuación en relación con los servicios prestados relativos a las copias de seguridad». El Pleno del Ayuntamiento «debería aprobar una normativa que garantice que el registro de actividad de los usuarios se realiza de acuerdo con lo establecido en el artículo 24 del Esquema Nacional de Seguridad, en concreto con plenas garantías del derecho al honor, a la intimidad personal y familiar y a la propia imagen de los afectados, y de acuerdo con la normativa sobre protección de datos personales, de función pública o laboral».
Castilla y León
El Incibe detecta en Castilla y León en lo que va de año 25.000 teléfonos móviles infectados por virus
Heraldo-Diario de Soria